
Tổ chức chứng nhận đã đăng ký hoạt động tại Bộ Khoa học và Công nghệ. |
Công nhận năng lực bởi BOA – thành viên thỏa ước công nhận quốc tế. |
50+ chuyên gia trên toàn quốc, chi nhánh tại 3 miền. |
Dịch vụ chứng nhận đa lĩnh vực. |
Chứng nhận ISO 27001
Hệ thống quản lý an toàn thông tin

Chứng nhận ISO 27001 là bằng chứng cho thấy doanh nghiệp đã thiết lập, áp dụng, duy trì và cải tiến hệ thống quản lý an toàn thông tin theo tiêu chuẩn quốc tế. ISO 27001 giúp doanh nghiệp bảo vệ dữ liệu, kiểm soát rủi ro an toàn thông tin, nâng cao uy tín và tăng khả năng đáp ứng yêu cầu của khách hàng, đối tác, hồ sơ thầu.
ISO 27001 đặc biệt phù hợp với các doanh nghiệp làm việc với đối tác nước ngoài như Nhật Bản, châu Âu, Mỹ, cũng như các tổ chức hoạt động trong lĩnh vực công nghệ, phần mềm, thương mại điện tử, tài chính, giáo dục, y tế và các ngành có xử lý dữ liệu quan trọng.
✅ Giấy chứng nhận ISO 27001 giúp doanh nghiệp gia tăng năng lực cạnh tranh trong đấu thầu và nâng cao mức độ tin cậy với khách hàng, đối tác.
✅ Hoạt động đánh giá chứng nhận được triển khai chuyên nghiệp, khách quan và phù hợp với quy định pháp luật.
✅ Đội ngũ chuyên gia có kinh nghiệm trong lĩnh vực hệ thống quản lý an toàn thông tin.
✅ Quy trình chứng nhận rõ ràng, chuẩn mực, giúp doanh nghiệp chủ động chuẩn bị hồ sơ và kế hoạch đánh giá.
✅ Chi phí chứng nhận tối ưu, minh bạch và phù hợp với quy mô của doanh nghiệp.
ƯU ĐÃI CỦA GOODCERT CHO KHÁCH HÀNG CHỨNG NHẬN ISO 27001
✅ GIẢM TRỰC TIẾP 20% CHI PHÍ đối với doanh nghiệp đăng ký chứng nhận trong năm 2026.
✅ MIỄN PHÍ 01 KHÓA ĐÀO TẠO nâng cao năng suất chất lượng: ISO, 5S, Kaizen…
✅ Tặng bộ tài liệu quy trình giúp doanh nghiệp áp dụng và nâng cao hiệu quả hoạt động.
✅ Hỗ trợ miễn phí các thông tin liên quan đến bảo mật dữ liệu, quản lý rủi ro, kiểm soát truy cập và hồ sơ đánh giá.
✅ Hỗ trợ miễn phí các vấn đề phát sinh trong suốt thời hạn chứng nhận.
✅ Ưu đãi chi phí đối với doanh nghiệp có nhu cầu chứng nhận được công nhận quốc tế.
Chứng nhận ISO 27001 là gì?
Chứng nhận ISO 27001 là hoạt động đánh giá độc lập nhằm xác nhận hệ thống quản lý an toàn thông tin của doanh nghiệp phù hợp với yêu cầu tiêu chuẩn ISO/IEC 27001. Tiêu chuẩn này giúp tổ chức bảo vệ tính bảo mật, tính toàn vẹn và tính sẵn sàng của thông tin thông qua hệ thống quản lý rủi ro, chính sách, quy trình, con người, công nghệ và hoạt động kiểm soát phù hợp.
Chứng nhận ISO 27001 cho thấy doanh nghiệp đã đầu tư vào hệ thống quản lý an toàn thông tin một cách bài bản, có khả năng nhận diện rủi ro, kiểm soát mối đe dọa, xử lý sự cố và cải tiến liên tục nhằm bảo vệ dữ liệu của tổ chức, khách hàng và các bên liên quan.

Thông tin cần cập nhật về phiên bản ISO 27001
Phiên bản đang được áp dụng rộng rãi là ISO/IEC 27001:2022. Tiêu chuẩn này quy định các yêu cầu đối với việc thiết lập, áp dụng, duy trì và cải tiến hệ thống quản lý an toàn thông tin. Ngoài ra, ISO đã ban hành ISO/IEC 27001:2022/Amd 1:2024 liên quan đến nội dung biến đổi khí hậu trong bối cảnh hệ thống quản lý.
Doanh nghiệp đang áp dụng hoặc chuẩn bị chứng nhận ISO 27001 nên rà soát lại bối cảnh tổ chức, rủi ro, cơ hội, tài sản thông tin, các bên liên quan và các yếu tố bên ngoài có thể ảnh hưởng đến hệ thống quản lý an toàn thông tin.
Hệ thống quản lý an toàn thông tin ISO 27001
Hệ thống quản lý an toàn thông tin theo ISO 27001 giúp doanh nghiệp quản lý thông tin như một tài sản quan trọng cần được bảo vệ. Thông tin có thể tồn tại dưới nhiều dạng khác nhau như dữ liệu điện tử, hồ sơ giấy, dữ liệu khách hàng, mã nguồn, hợp đồng, tài liệu nội bộ, dữ liệu vận hành, dữ liệu tài chính hoặc thông tin cá nhân.
Bên cạnh các rủi ro do tấn công mạng, doanh nghiệp cũng có thể gặp rủi ro từ quy trình vận hành chưa chặt chẽ, phân quyền truy cập chưa phù hợp, thiếu kiểm soát thiết bị, thiếu sao lưu, thiếu kế hoạch ứng phó sự cố hoặc nhận thức của nhân viên chưa đầy đủ. Vì vậy, ISO 27001 yêu cầu doanh nghiệp kết hợp cả biện pháp quản lý, kỹ thuật và con người để bảo vệ thông tin một cách toàn diện.
- Nhận diện tài sản thông tin và mức độ quan trọng của từng loại tài sản.
- Đánh giá rủi ro an toàn thông tin và lựa chọn biện pháp xử lý phù hợp.
- Thiết lập chính sách, quy trình, vai trò và trách nhiệm về an toàn thông tin.
- Kiểm soát truy cập, phân quyền, sao lưu, bảo vệ hệ thống và quản lý sự cố.
- Đào tạo nhận thức an toàn thông tin cho nhân sự liên quan.
- Theo dõi, đánh giá, kiểm tra và cải tiến hệ thống định kỳ.
Lợi ích khi đạt chứng nhận ISO 27001
Chứng nhận ISO 27001 giúp doanh nghiệp xây dựng hệ thống quản lý an toàn thông tin có tính hệ thống, giảm phụ thuộc vào cá nhân, nâng cao khả năng kiểm soát rủi ro và tăng mức độ tin cậy khi làm việc với khách hàng, đối tác, nhà đầu tư hoặc cơ quan quản lý.

- Bảo vệ dữ liệu quan trọng: Giảm nguy cơ rò rỉ, thất lạc, truy cập trái phép hoặc thay đổi dữ liệu ngoài kiểm soát.
- Nâng cao uy tín với khách hàng và đối tác: Chứng nhận ISO 27001 là bằng chứng cho cam kết bảo vệ thông tin.
- Tăng khả năng đáp ứng hồ sơ thầu: Nhiều khách hàng, đặc biệt trong lĩnh vực công nghệ, tài chính và đối tác quốc tế, yêu cầu chứng nhận ISO 27001.
- Giảm thiểu gián đoạn hoạt động: Hệ thống giúp doanh nghiệp chuẩn bị tốt hơn trước sự cố an toàn thông tin.
- Cải thiện nhận thức nội bộ: Nhân sự hiểu rõ trách nhiệm bảo mật, quy trình xử lý thông tin và cách phòng tránh rủi ro.
- Hỗ trợ tuân thủ pháp luật và yêu cầu khách hàng: Doanh nghiệp có cơ chế quản lý yêu cầu pháp lý, hợp đồng và quy định liên quan đến dữ liệu.
- Tăng cường hình ảnh thương hiệu: Doanh nghiệp thể hiện sự chuyên nghiệp, minh bạch và có trách nhiệm trong quản lý thông tin.
Tìm hiểu thêm về ISO 27001 qua loạt bài viết tại GOODCERT
NĂNG LỰC CỦA TỔ CHỨC CHỨNG NHẬN GOODCERT


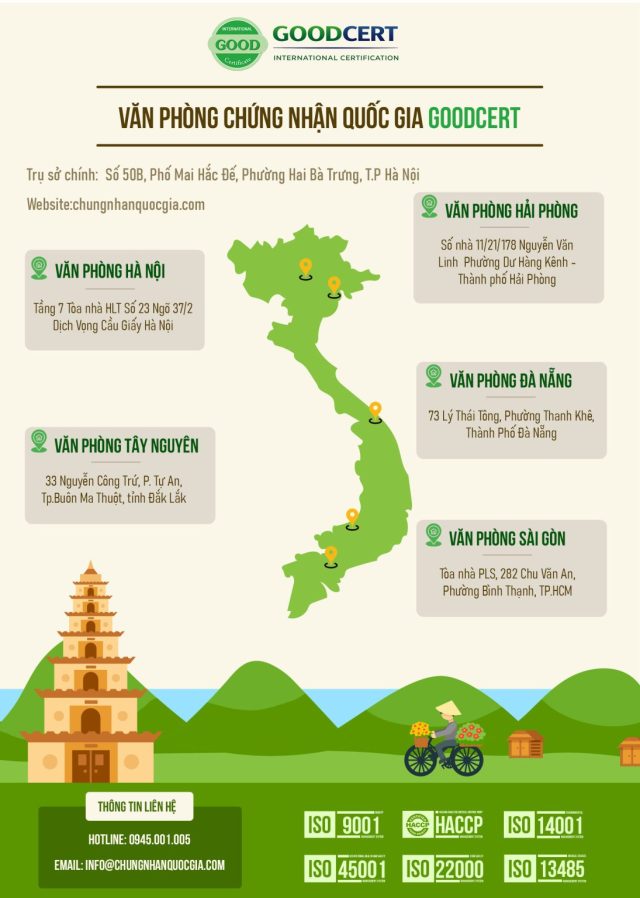

Với phương châm “Nhanh chóng – Chuẩn mực – Thân thiện và Chuyên nghiệp”, GOODCERT luôn tối ưu thời gian trong từng công đoạn chứng nhận, đồng thời bảo đảm hoạt động đánh giá tuân thủ đầy đủ chuẩn mực, quy trình và yêu cầu pháp luật.
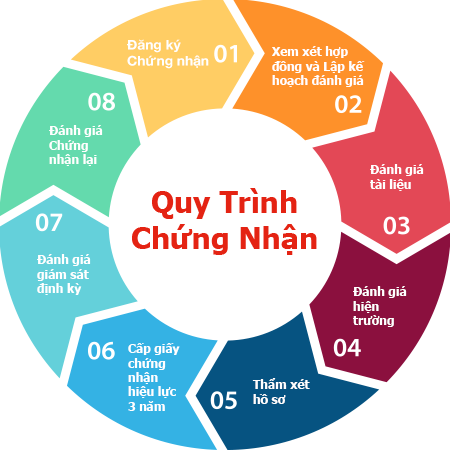
Quy trình chứng nhận ISO 27001 tại GOODCERT
- Tiếp nhận đăng ký: Khách hàng gửi thông tin doanh nghiệp, phạm vi chứng nhận, địa điểm, lĩnh vực hoạt động, số lượng nhân sự và hạ tầng hệ thống thông tin liên quan.
- Xem xét hồ sơ: GOODCERT xác định phạm vi đánh giá, tiêu chuẩn áp dụng, nhân sự đánh giá và thời lượng đánh giá phù hợp.
- Lập kế hoạch đánh giá: Kế hoạch được gửi cho doanh nghiệp để chuẩn bị hồ sơ, tài liệu, nhân sự và hệ thống cần đánh giá.
- Đánh giá giai đoạn 1: Xem xét mức độ sẵn sàng của hệ thống tài liệu, phạm vi áp dụng, đánh giá rủi ro, tuyên bố áp dụng và các quy trình kiểm soát chính.
- Đánh giá giai đoạn 2: Đánh giá tại doanh nghiệp để xác nhận việc áp dụng hệ thống quản lý an toàn thông tin trong thực tế.
- Khắc phục điểm không phù hợp: Doanh nghiệp thực hiện hành động khắc phục nếu đoàn đánh giá ghi nhận điểm không phù hợp.
- Thẩm xét và cấp chứng nhận: Hội đồng kỹ thuật thẩm xét hồ sơ đánh giá trước khi ra quyết định chứng nhận.
- Giám sát định kỳ và tái chứng nhận: Giấy chứng nhận thường có hiệu lực 3 năm; doanh nghiệp cần đánh giá giám sát định kỳ và tái chứng nhận khi hết chu kỳ.
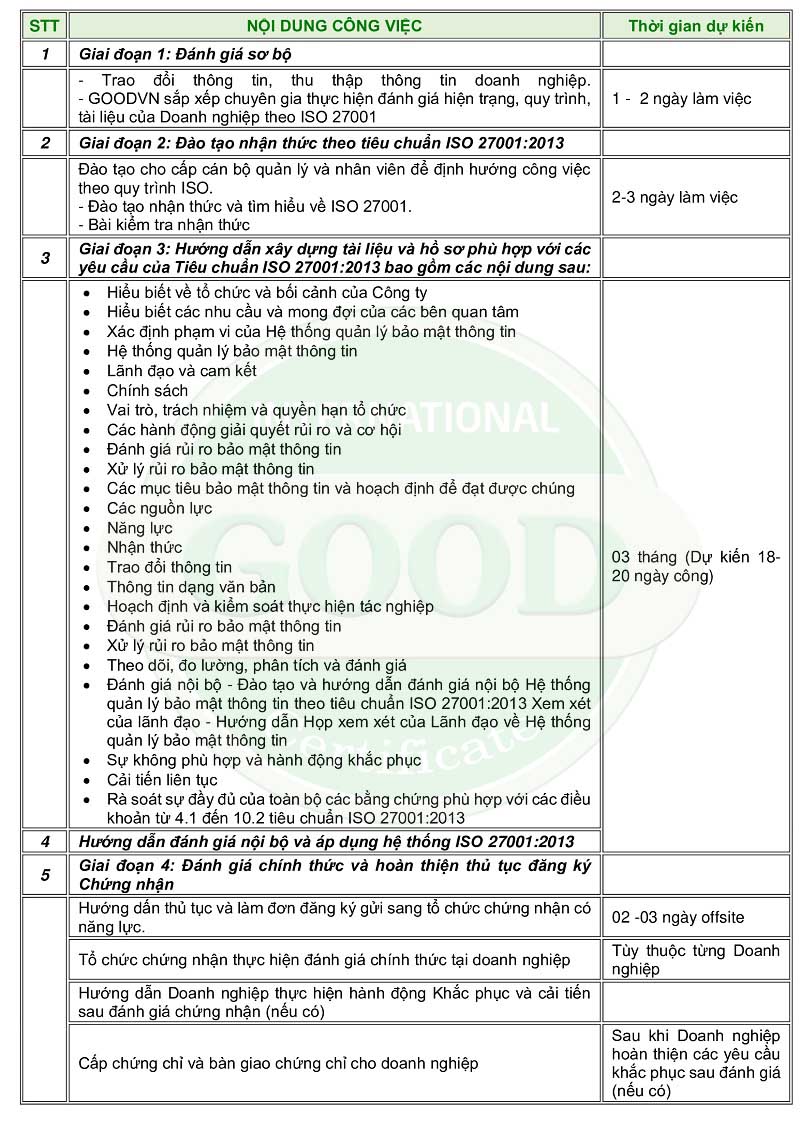
KẾ HOẠCH CHỨNG NHẬN ISO 27001
TT | Tên công việc | Nội dung công việc | Thời gian tham khảo | Trách nhiệm |
| 1 | Ký hợp đồng chứng nhận | Thống nhất phạm vi chứng nhận, địa điểm đánh giá, chi phí và kế hoạch triển khai. | Sau khi hai bên thống nhất | GOODCERT, Bên A |
| 2 | Đăng ký chứng nhận | Bên A gửi hồ sơ đăng ký chứng nhận và các thông tin cần thiết cho Bên B. | Ngay sau khi ký hợp đồng | Bên A |
| 3 | Thành lập đoàn đánh giá | Bên B xem xét năng lực chuyên gia và thành lập đoàn đánh giá phù hợp với lĩnh vực, quy mô và phạm vi hệ thống thông tin của doanh nghiệp. | 0,5 – 1 ngày | GOODCERT |
| 4 | Lập kế hoạch đánh giá | Bên B gửi kế hoạch đánh giá để Bên A chuẩn bị hồ sơ, tài liệu, nhân sự và hệ thống cần đánh giá. | 0,5 – 1 ngày | GOODCERT |
| 5 | Đánh giá giai đoạn 1 | Xem xét tài liệu, phạm vi áp dụng, đánh giá rủi ro, tuyên bố áp dụng, nghĩa vụ tuân thủ và mức độ sẵn sàng của hệ thống quản lý an toàn thông tin. | Theo quy mô doanh nghiệp | GOODCERT, Bên A |
| 6 | Đánh giá giai đoạn 2 | Đánh giá tại hiện trường; ghi nhận điểm phù hợp, điểm cần cải tiến và điểm không phù hợp nếu có. | Theo kế hoạch đánh giá | GOODCERT, Bên A |
| 7 | Khắc phục và thẩm xét | Bên A thực hiện khắc phục nếu có điểm không phù hợp. GOODCERT thẩm xét hồ sơ, bằng chứng khắc phục và kết quả đánh giá. | Phụ thuộc tiến độ khắc phục | Bên A, GOODCERT |
| 8 | Cấp giấy chứng nhận | Nếu hồ sơ đạt yêu cầu, GOODCERT ra quyết định chứng nhận và cấp giấy chứng nhận ISO 27001 cho doanh nghiệp. | 3 – 5 ngày sau thẩm xét | GOODCERT |
| 9 | Giám sát định kỳ | Đánh giá giám sát để xác nhận hệ thống quản lý an toàn thông tin tiếp tục được duy trì và cải tiến. | 12 tháng/lần | GOODCERT, Bên A |
| 10 | Tái chứng nhận | Thực hiện đánh giá tái chứng nhận khi hết chu kỳ hiệu lực của giấy chứng nhận. | 3 năm/lần | GOODCERT, Bên A |
GỌI NGAY: 0945.001.005
CHÚNG TÔI Ở ĐÂY ĐỂ PHỤC VỤ BẠN
Tại sao nên đăng ký chứng nhận ISO 27001 tại GOODCERT?
Lựa chọn tổ chức chứng nhận phù hợp giúp doanh nghiệp tiết kiệm thời gian, kiểm soát chi phí và bảo đảm giá trị của giấy chứng nhận. GOODCERT triển khai hoạt động đánh giá chứng nhận theo quy trình rõ ràng, minh bạch và phù hợp với thực tế của doanh nghiệp.
- GOODCERT là tổ chức có quyền trực tiếp đánh giá và cấp chứng nhận ISO 27001 theo phạm vi được chỉ định/công nhận.
- Chứng nhận của GOODCERT có giá trị sử dụng trong hoạt động kinh doanh, đấu thầu và làm việc với đối tác theo phạm vi chứng nhận.
- Đội ngũ chuyên gia có kinh nghiệm trong lĩnh vực hệ thống quản lý, công nghệ thông tin và an toàn thông tin.
- Hệ thống chi nhánh và chuyên gia trên toàn quốc giúp đáp ứng kế hoạch đánh giá linh hoạt.
- Chi phí đánh giá hợp lý, minh bạch và cam kết không phát sinh ngoài phạm vi đã thống nhất.
- Chính sách hậu mãi rõ ràng, hỗ trợ doanh nghiệp trong suốt chu kỳ chứng nhận.
Chi phí chứng nhận ISO 27001 phụ thuộc vào yếu tố nào?
Chi phí chứng nhận ISO 27001 phụ thuộc vào nhiều yếu tố như quy mô doanh nghiệp, số lượng nhân sự, số địa điểm, phạm vi hệ thống quản lý an toàn thông tin, mức độ phức tạp của hạ tầng công nghệ, số lượng ứng dụng/hệ thống liên quan và mức độ sẵn sàng của hồ sơ.
- Quy mô tổ chức: Số lượng nhân sự, phòng ban, địa điểm và phạm vi áp dụng ảnh hưởng đến thời lượng đánh giá.
- Lĩnh vực hoạt động: Doanh nghiệp công nghệ, phần mềm, tài chính, thương mại điện tử hoặc xử lý dữ liệu nhạy cảm thường cần đánh giá chi tiết hơn.
- Phạm vi ISMS: Phạm vi càng rộng, số tài sản thông tin, quy trình và hồ sơ cần xem xét càng nhiều.
- Mức độ sẵn sàng: Doanh nghiệp đã hoàn thiện đánh giá rủi ro, tuyên bố áp dụng, chính sách và hồ sơ vận hành sẽ tiết kiệm thời gian hơn.
Để nhận báo giá chính xác, doanh nghiệp nên cung cấp thông tin về lĩnh vực hoạt động, số nhân sự, số địa điểm, phạm vi hệ thống thông tin, tình trạng áp dụng ISO 27001 hiện tại và mục tiêu chứng nhận.
Giấy chứng nhận ISO 27001 có hiệu lực trong bao lâu?
Giấy chứng nhận ISO 27001 thường có hiệu lực 3 năm kể từ ngày cấp. Trong thời gian hiệu lực, doanh nghiệp cần thực hiện đánh giá giám sát định kỳ theo kế hoạch để duy trì hiệu lực chứng nhận. Khi hết chu kỳ, doanh nghiệp thực hiện đánh giá tái chứng nhận để tiếp tục duy trì giấy chứng nhận.
Khách hàng của GOODCERT
Câu hỏi thường gặp về chứng nhận ISO 27001
ISO 27001 áp dụng cho doanh nghiệp nào?
ISO 27001 áp dụng cho mọi tổ chức có nhu cầu bảo vệ thông tin, không phân biệt quy mô, địa điểm hoặc lĩnh vực hoạt động. Tiêu chuẩn đặc biệt phù hợp với doanh nghiệp công nghệ, phần mềm, thương mại điện tử, tài chính, ngân hàng, bảo hiểm, y tế, giáo dục, logistics, dịch vụ thuê ngoài và các tổ chức xử lý dữ liệu khách hàng hoặc dữ liệu nội bộ quan trọng.
Doanh nghiệp cần chuẩn bị gì trước khi đánh giá ISO 27001?
- Xác định phạm vi hệ thống quản lý an toàn thông tin.
- Nhận diện tài sản thông tin, chủ sở hữu tài sản và mức độ quan trọng của từng tài sản.
- Thực hiện đánh giá rủi ro và xây dựng kế hoạch xử lý rủi ro.
- Lập tuyên bố áp dụng, chính sách an toàn thông tin và các quy trình kiểm soát cần thiết.
- Thiết lập kiểm soát truy cập, sao lưu, quản lý sự cố, quản lý thay đổi, quản lý nhà cung cấp và kiểm soát vận hành.
- Đào tạo nhận thức an toàn thông tin cho nhân sự liên quan.
- Thực hiện đánh giá nội bộ và xem xét của lãnh đạo trước khi đánh giá chứng nhận.
- Chuẩn bị hồ sơ bằng chứng về vận hành, kiểm soát, đo lường và cải tiến hệ thống.
ISO 27001 có bắt buộc không?
ISO 27001 là tiêu chuẩn tự nguyện trong nhiều trường hợp. Tuy nhiên, tiêu chuẩn này có thể trở thành yêu cầu bắt buộc theo hợp đồng, hồ sơ thầu, yêu cầu của khách hàng, yêu cầu của tập đoàn mẹ hoặc yêu cầu của thị trường quốc tế. Doanh nghiệp nên xem xét mục tiêu kinh doanh, yêu cầu đối tác và mức độ rủi ro dữ liệu để quyết định thời điểm áp dụng và chứng nhận.
ISO 27001 khác ISO 9001 như thế nào?
ISO 9001 tập trung vào hệ thống quản lý chất lượng, trong khi ISO 27001 tập trung vào hệ thống quản lý an toàn thông tin. ISO 27001 yêu cầu doanh nghiệp xác định tài sản thông tin, đánh giá rủi ro, lựa chọn biện pháp kiểm soát và duy trì khả năng bảo vệ tính bảo mật, tính toàn vẹn và tính sẵn sàng của thông tin.
ISO 27001 có hỗ trợ doanh nghiệp làm việc với đối tác quốc tế không?
Có. Chứng nhận ISO 27001 giúp doanh nghiệp chứng minh năng lực bảo vệ thông tin theo chuẩn mực quốc tế. Đây là lợi thế khi làm việc với khách hàng nước ngoài, đối tác trong lĩnh vực công nghệ, phần mềm, tài chính, thương mại điện tử hoặc các tổ chức có yêu cầu cao về bảo mật dữ liệu.
Thời gian thực hiện chứng nhận ISO 27001 là bao lâu?
Thời gian chứng nhận thông thường khoảng 15 – 30 ngày sau khi doanh nghiệp đã chuẩn bị đầy đủ hồ sơ và hệ thống sẵn sàng đánh giá. Tổng thời gian chuẩn bị áp dụng có thể dài hơn, tùy quy mô, phạm vi hệ thống thông tin, số lượng quy trình cần kiểm soát và mức độ hoàn thiện của hệ thống hiện tại.
ISO 27001 có thể tích hợp với ISO 9001 hoặc ISO 20000-1 không?
Có. ISO 27001 có thể tích hợp với các hệ thống quản lý khác như ISO 9001 về quản lý chất lượng, ISO 20000-1 về quản lý dịch vụ công nghệ thông tin hoặc ISO 22301 về quản lý tính liên tục trong kinh doanh. Việc tích hợp giúp giảm trùng lặp hồ sơ, tối ưu nguồn lực và quản lý rủi ro hiệu quả hơn.
LIÊN HỆ: 0945.001.005
CHÚNG TÔI Ở ĐÂY ĐỂ PHỤC VỤ BẠN!